
资产模型
TestNet 将企业资产划分为 8 大核心模型,每个资产通过上下游关联关系(如 公司 -> 主域名 -> 子域名 -> IP -> 端口 -> Web -> API/漏洞)构建出完整的攻击面链路。
一、 八大资产模型总览
各资产模型的字段定义、关联逻辑与风险判断规则如下表所示:
| 资产模型 | 实体标识 | 核心业务字段 | 上下游自动关联规则 | 风险监测重点 |
|---|---|---|---|---|
🏢 公司组织 (company) | 公司主体/分支机构 | • 公司名称 companyName• 资产负责人 assetManager 与归属部门 assetDepartment• 来源 source 与备注 comment | 下游自动聚合主域名、子域名与 IP 资产 | 分支机构遗漏、敏感信息泄露 |
🌐 主域名 (domain) | 一级/根域名 | • 域名 domain 与 ICP 备案号 icpNumber• Whois 信息 whois 与 DNS 服务器 dnsServer• 关联公司 companyId | 上游绑定公司,下游关联所有子域名(subdomainCount 自动统计) | 域名即将过期、DNS 劫持风险 |
🔗 子域名 (subdomain) | 解析记录/三级域名 | • 子域名 subDomain 与解析类型 type• 解析记录 dnsRecord 与 NS nameServer• 标签 assetLabel 与层级 level | 上游绑定主域名(domainId),下游指向 IP 或 Web 应用(ipCount/webCount 自动统计) | 泛解析资产暴露、废弃子域名接管风险 |
💻 IP 地址 (ip) | 公网/内网主机 IP | • IP 地址 ip 与 IPv6 标识 isIpv6• 公网/内网 isPublic 与运营商 isp• 地理位置 province/city/country/region | 上游关联解析到的子域名,下游开放端口服务(portCount 自动统计) | 暴露于公网的高危管理段、异常地域访问 |
🔌 端口服务 (port) | 网络监听服务 | • 端口号 port 与协议 protocol• 服务 service、产品 product 与版本 versionStr• Banner 抓取 banner 与 Web 标识 isWeb | 上游绑定 IP(ipId),下游承载 Web 站点与底层 API | 高危端口暴露 (如 22, 3389, 6379, 27017 等) |
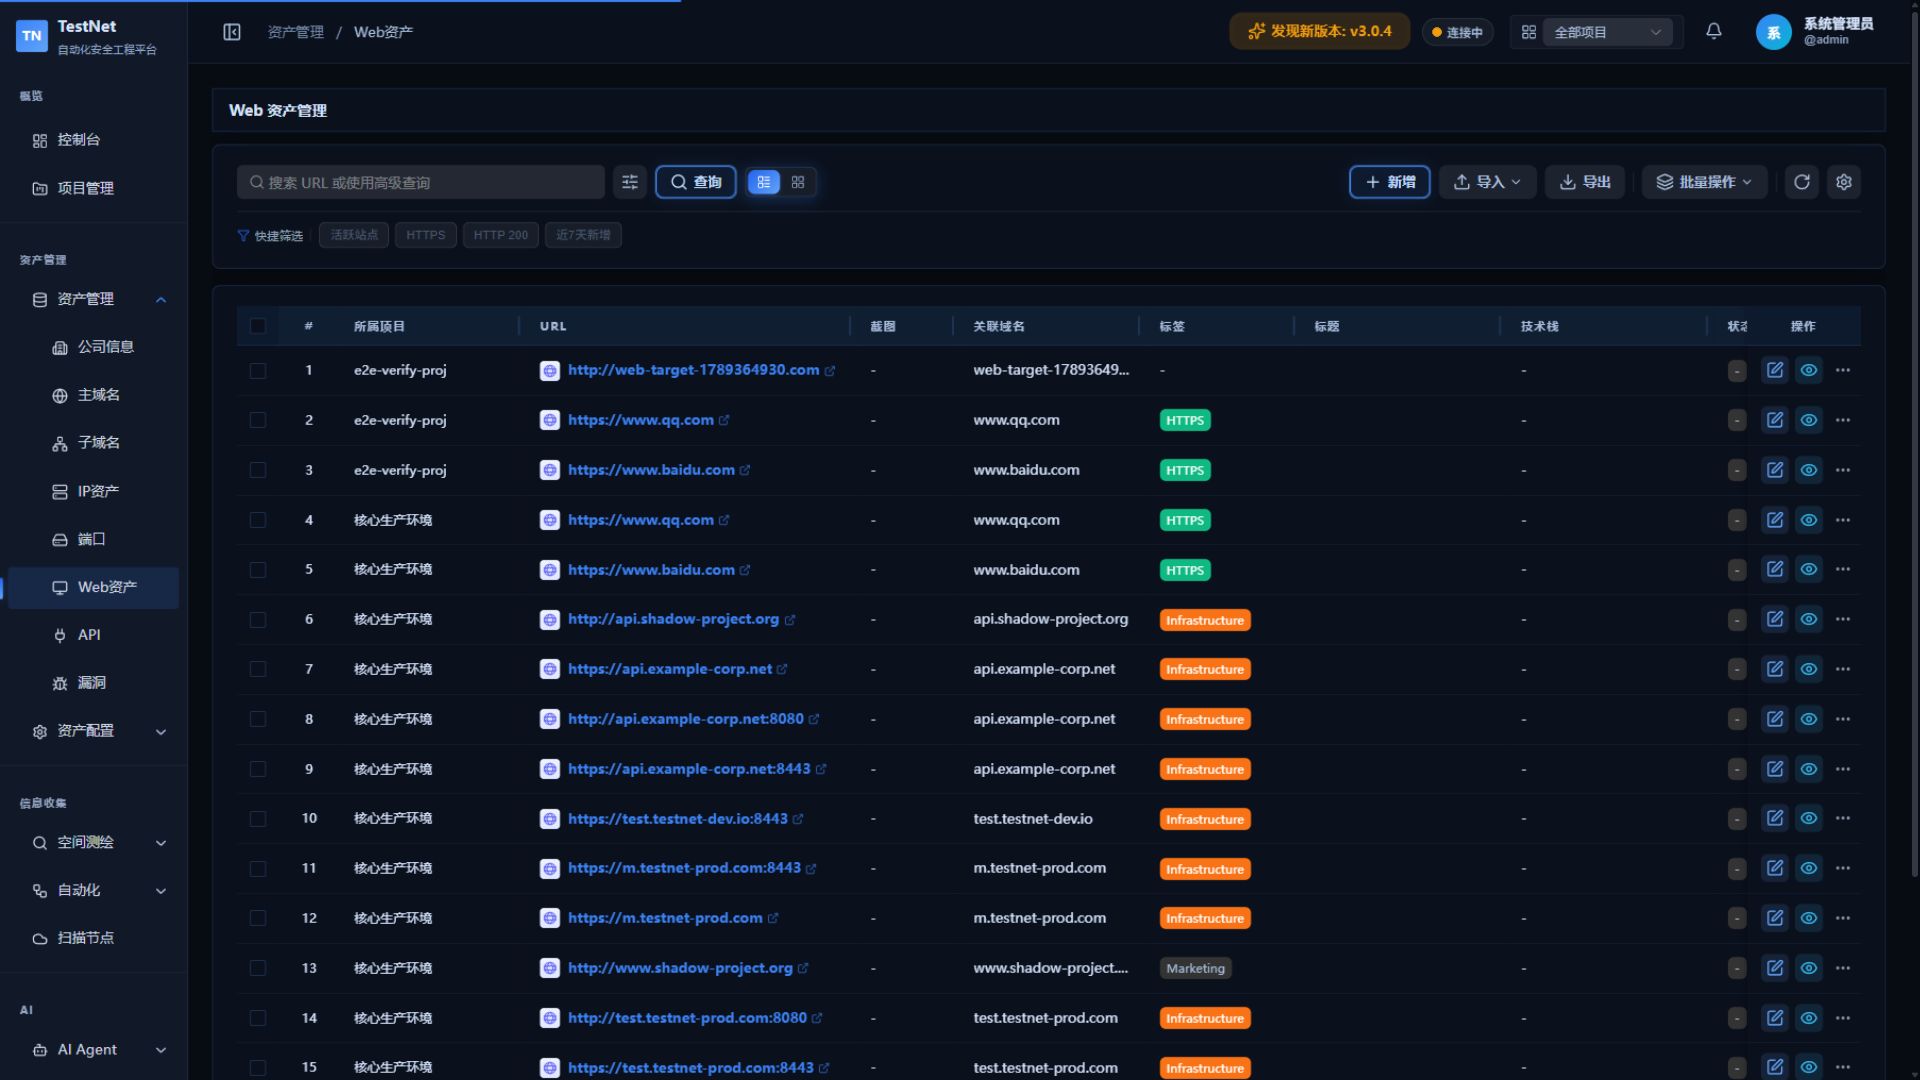
🌍 Web 应用 (web) | HTTP(S) 站点与系统 | • 访问 URL url 与网页标题 title• 状态码 httpStatus 与响应长度 contentLength• 技术栈 tech、Web 服务器 webServer 与 CDN 识别 isCdn/cdnName• 截图 screenshotUrl 与 Icon Hash faviconHash | 上游承载于子域名与端口(subDomainId/portId),下游包含 API 与漏洞 | 未授权访问管理后台、过时易受攻击的组件框架 |
⚡ API 接口 (api) | REST / RPC 端点 | • 请求路径 apiPath 与方法 httpMethod• 接口名称 apiName 与内容类型 contentType• 请求/响应示例 requestBodyExample/responseBodyExample | 上游归属于 Web 应用(webId),可按目录树组织(treeId) | 未鉴权越权接口、敏感数据明文传输 |
🛡️ 漏洞风险 (vul) | 安全威胁/缺陷 | • 漏洞名称 (vulName) 与类型 (vulType)• 风险等级 ( severity: CRITICAL - INFO)• 修复状态 ( fixStatus: OPEN/CONFIRMED/FIXED/INVALID/ACCEPTED)• 验证证据 vulPayload / 修复建议 fixSuggestion | 挂载到所有上述目标资产 (assetType + assetId) | CRITICAL/HIGH 级别未修复漏洞 |
二、 资产通用核心属性
除了上述各模块独有的业务字段外,8 大资产模型均有以下通用属性:
json
{
  "id": "唯一标识",
  "projectId": "归属的项目上下文 ID",
  "assetLabel": "标签(逗号分隔,如:核心业务,生产环境,高防CDN)",
  "assetManager": "资产负责人",
  "assetDepartment": "归属部门",
  "status": "ACTIVE / INACTIVE",
  "source": "资产来源(系统自动捕获/扫描器上报/手工录入)",
  "lastVerified": "最后存活验证时间",
  "createTime": "2026-07-16 10:00:00",
  "updateTime": "2026-07-16 10:15:00"
}
TIP
多维度标签机制:通过 assetLabel 字段,用户和扫描任务可为资产自由打标。系统内置了自动打标规则(见 资产规则),实现自动将识别到的 ThinkPHP, Spring Boot, 高危 等标签附加至资产。
三、 资产间的自动上下游推演
TestNet 支持资产级联解析:
- 当扫描任务输入一个 公司资产 或 主域名 时,系统会自动向下展开图谱树;
- 一次性获取其名下全部活动的
子域名、IP及开放的Web URL,无需手动在不同菜单页间多次选择和翻页; - 任何对单节点资产的新增与变更,均可在 资产图谱 中直观呈现,存在高危漏洞 (
CRITICAL/HIGH) 的节点会在图谱中自动高亮示警。