
工具管理概述
工具是 TestNet 执行具体扫描任务的最小单元,每个工具封装了一个安全工具的调用逻辑。
工具列表
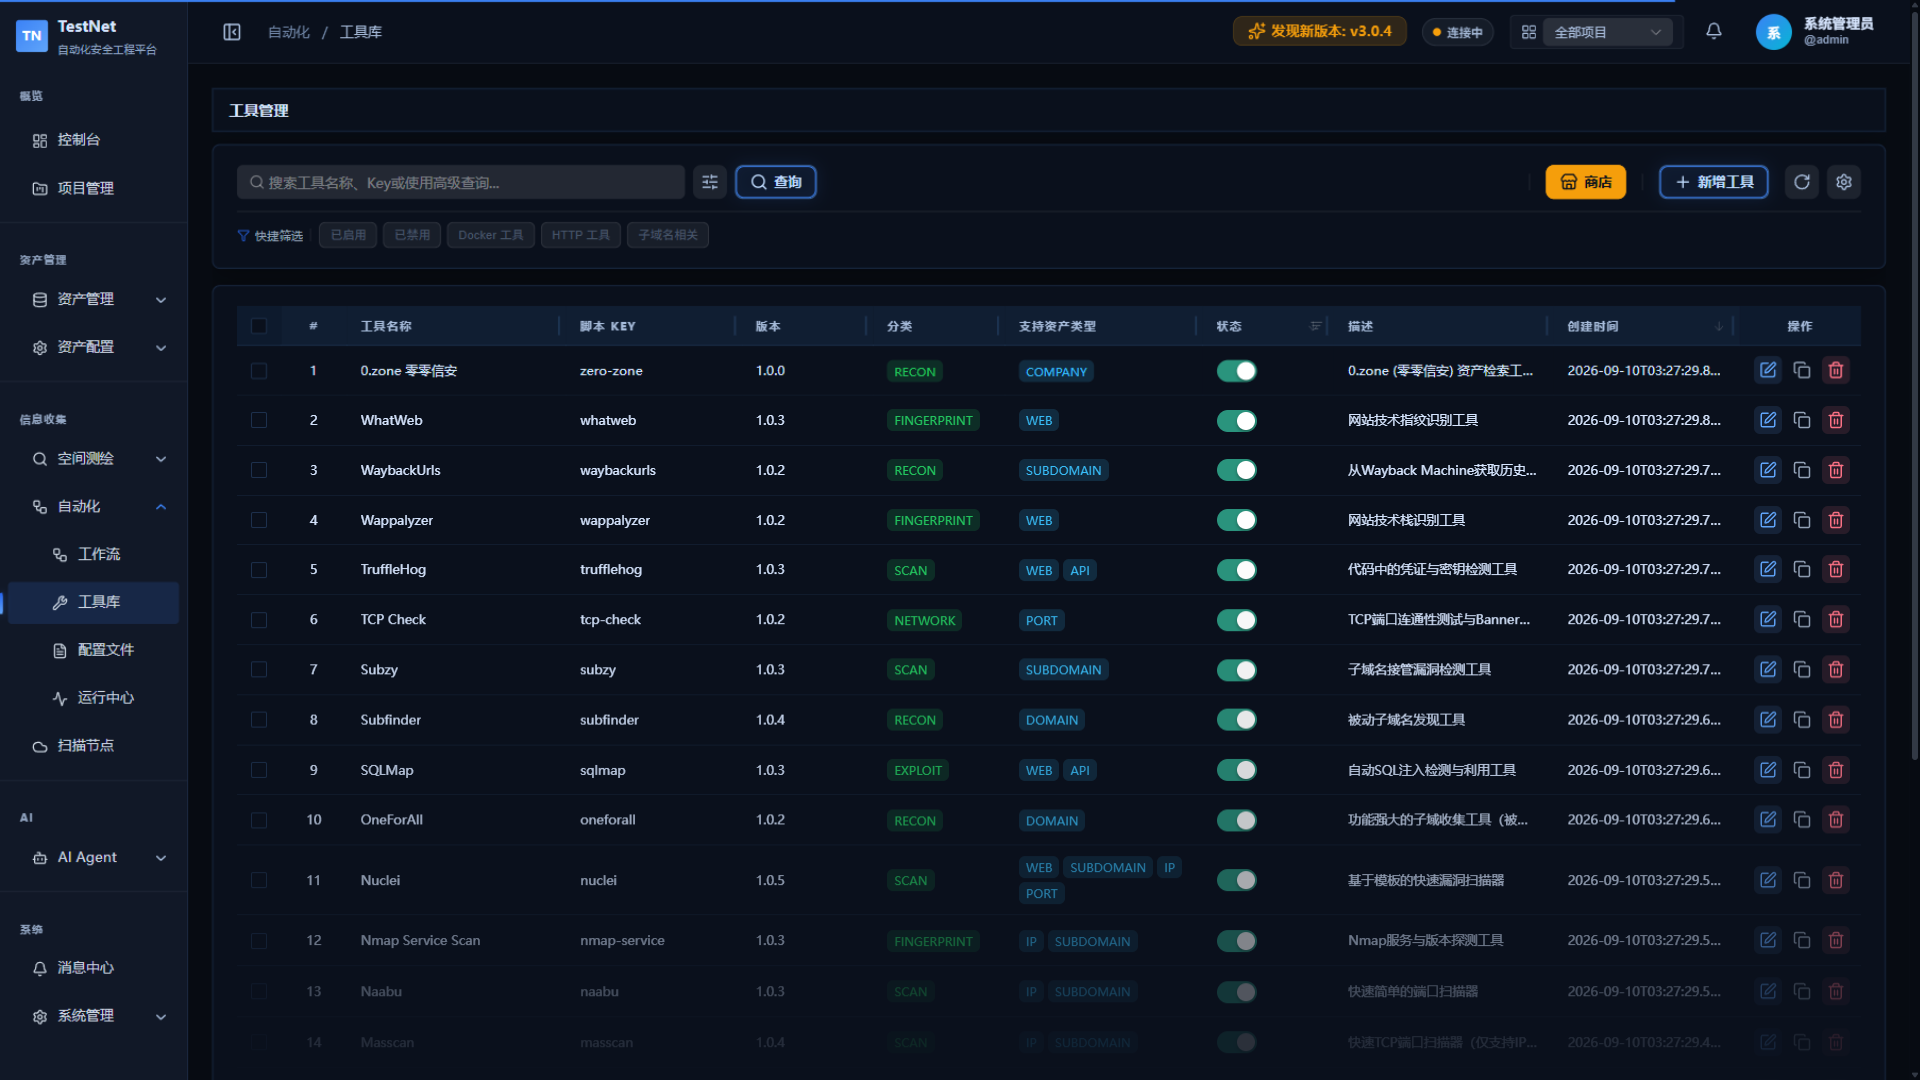
进入「工具管理」→「工具列表」查看所有已安装的工具:
| 字段 | 说明 |
|---|---|
| 工具名称 | 工具的显示名称 |
| 工具 ID | 工具唯一标识(如 subfinder) |
| 版本 | 当前安装版本 |
| 分类 | RECON / SCAN / NETWORK / FUZZ / FINGERPRINT / EXPLOIT |
| 状态 | 可用 / 禁用 |
| 最后更新 | 版本更新时间 |
工具分类
工具通过 registry 的 category 字段分为六类,覆盖侦察到漏洞利用的完整链路:
| 分类 | 职责 |
|---|---|
RECON | 侦察收集(子域名发现、DNS 解析、历史 URL、企业测绘) |
SCAN | 主动扫描(探活、端口扫描、漏扫模板) |
NETWORK | 原生网络探测(内置 HTTP/DNS/TCP 执行器) |
FUZZ | 模糊测试(目录爆破、参数 Fuzzing) |
FINGERPRINT | 指纹识别(技术栈、服务版本、页面截图) |
EXPLOIT | 漏洞利用验证(SQL 注入等) |
各分类下包含哪些工具、每个工具的输入输出与镜像说明,请直接查看内置工具库完整清单,此处不再重复罗列。
工具详情
点击工具名称查看工具详情:
- 基本信息:名称、版本、描述、分类
- 输入/输出:工具接受什么类型的输入,产生什么类型的输出
- 参数列表:支持的参数及其说明和默认值
- DSL 定义:原始 YAML 定义文件
相关文档
- 商店管理与配置文件分发 — 商店安装、默认配置与远端同步
- 内置 24 个安全工具清单 — 所有工具的详细说明