
角色与权限
TestNet 采用 RBAC 权限模型实现精细化的权限管控,数据按「项目」维度进行上下文隔离。
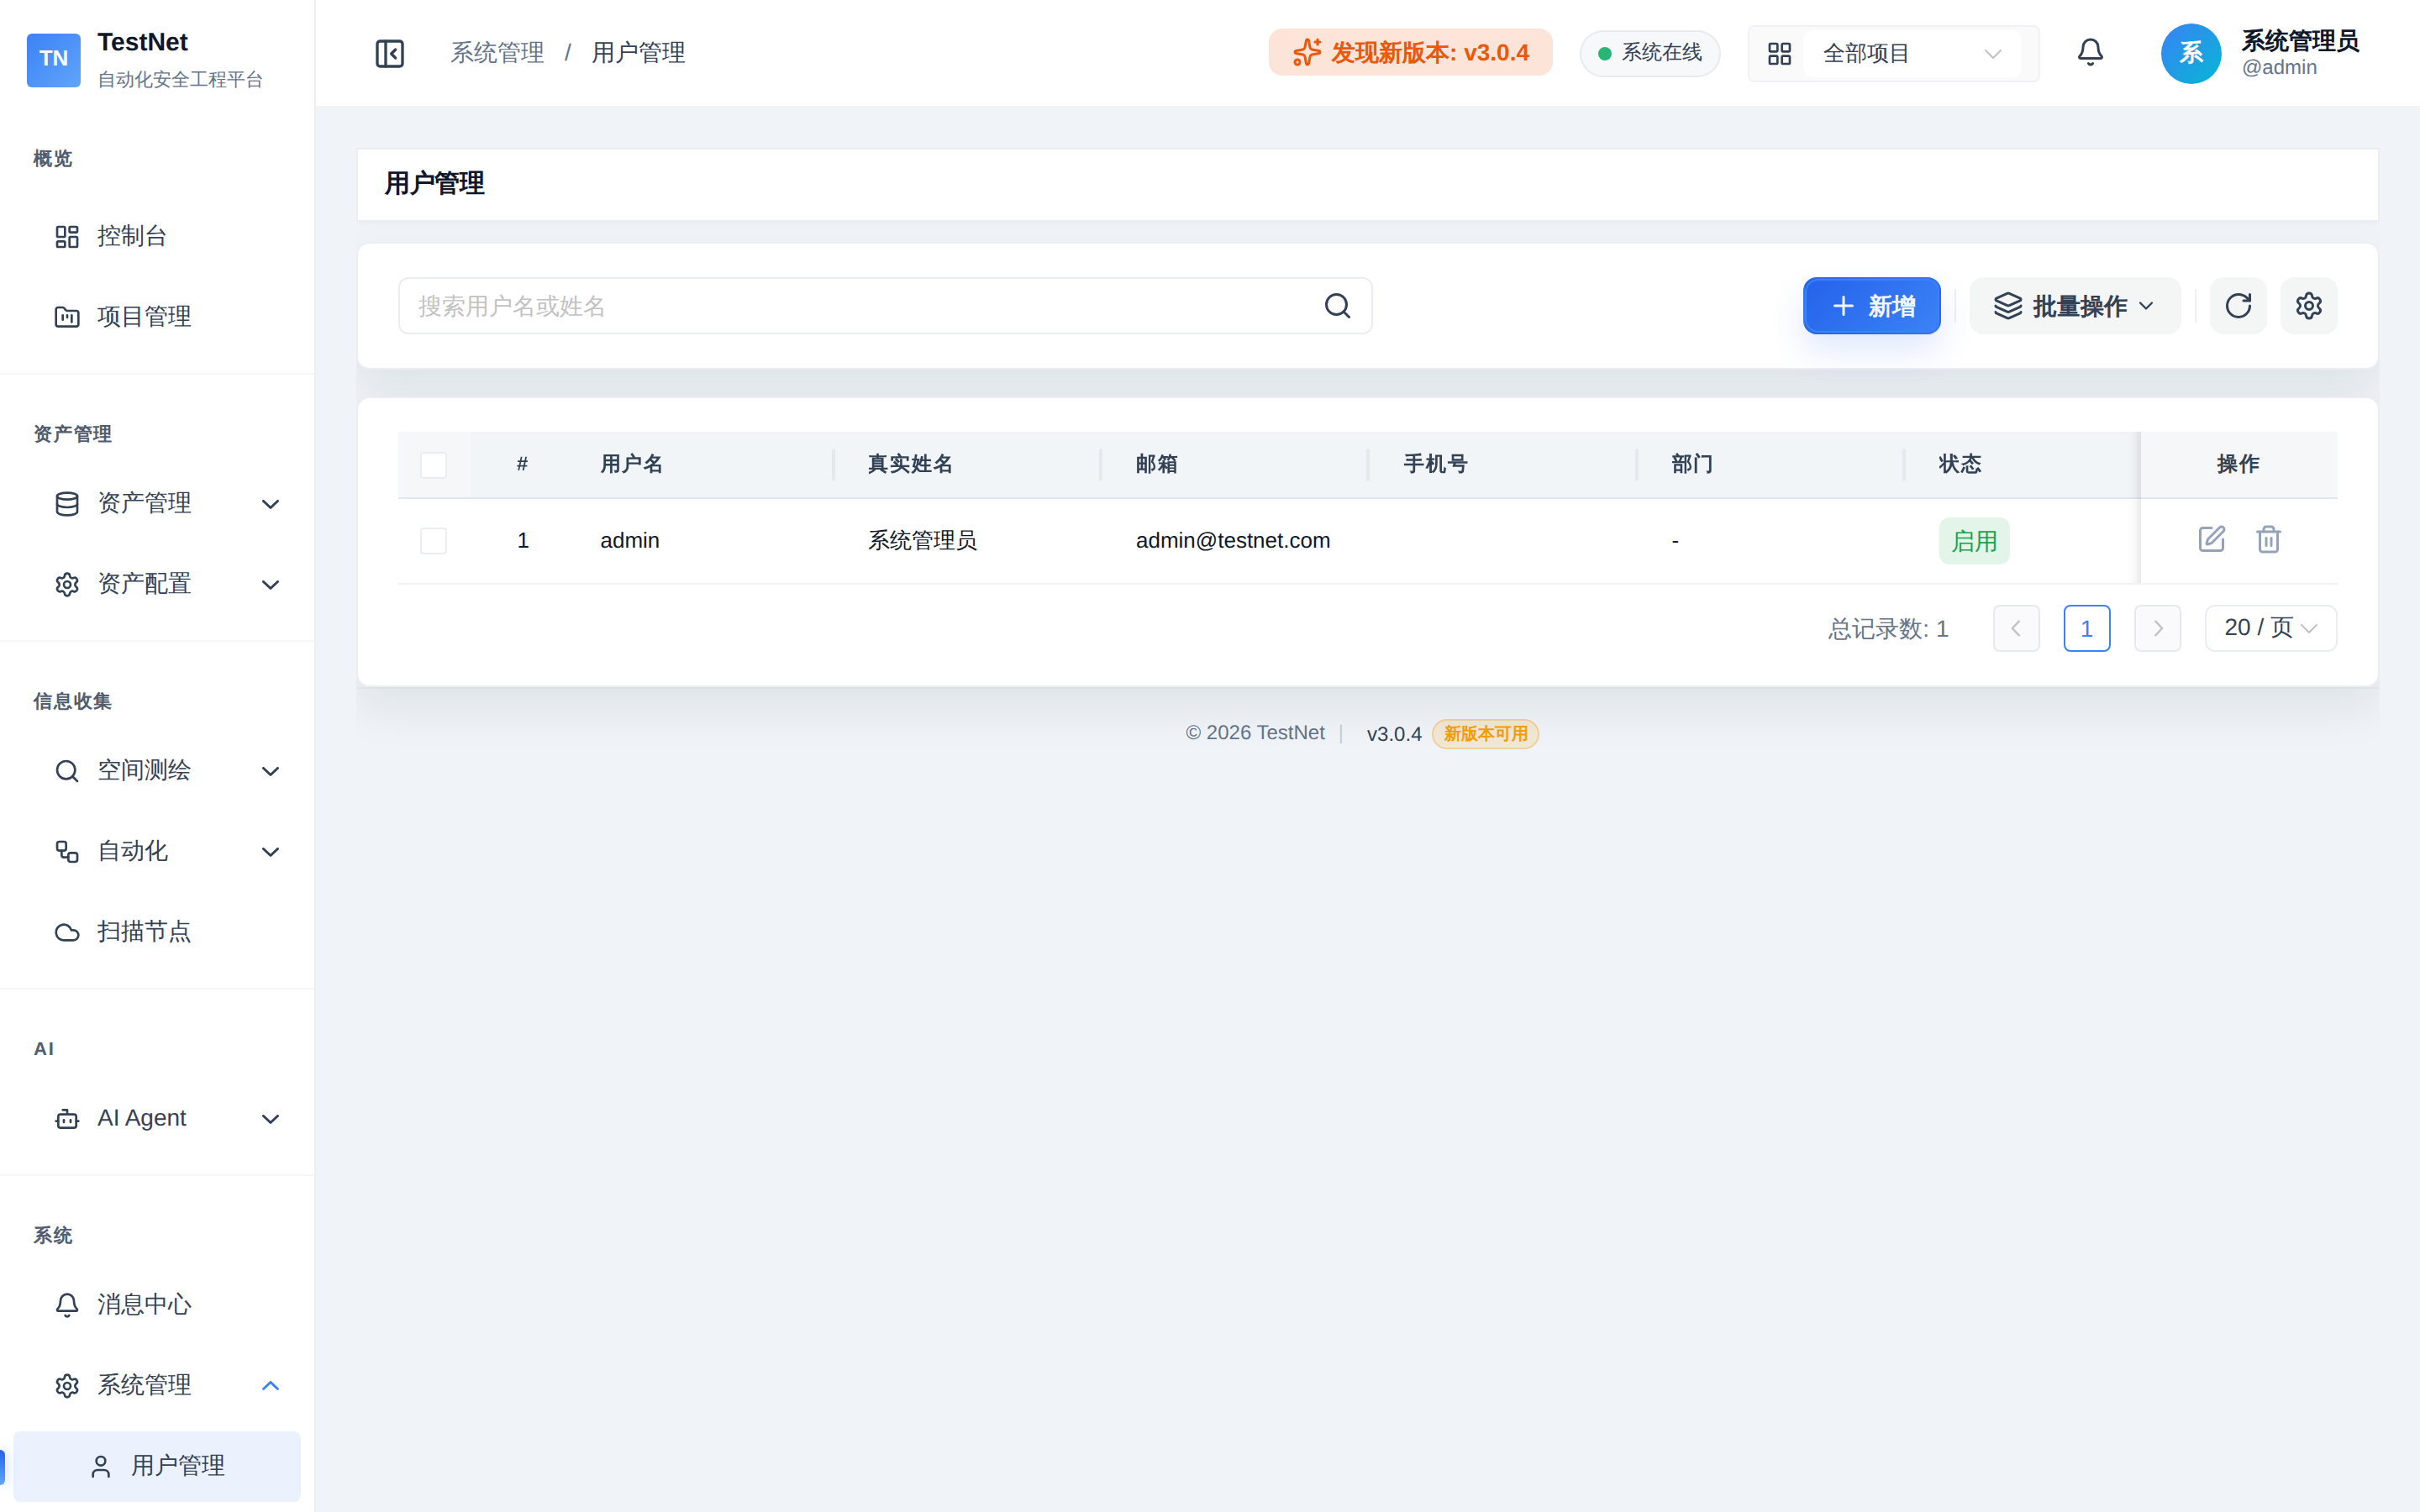
一、 用户账号与会话安全
在 「系统管理」->「用户管理」 中,管理员可以管理全平台账号:
- 登录认证:登录后颁发 24 小时有效的 JWT Token;
- 密码策略:密码最少 6 位,建议使用长短语组合提升强度;
- 账号禁用:可将异常或离职账号状态改为
DISABLED,立即拒绝其所有请求。
二、 角色权限配置
通过 「系统管理」->「角色管理」,为不同团队创建专属角色(如安全运维、渗透测试、审计观察员):
1. 权限码
系统通过权限码控制操作,格式为 resource:entity:action:
- 查看:
asset:domain:view,workflow:config:view,client:list:view - 修改:
asset:domain:edit,asset:domain:import,workflow:tool:edit - 执行与导出:
workflow:config:execute,task:list:execute,asset:domain:export
2. 菜单与按钮控制
用户登录后,未授权的菜单项和危险操作按钮(如"删除全部资产"、"下发命令")会自动隐藏或禁用。
三、 部门组织树与项目数据隔离
1. 组织层级树
进入 「系统管理」->「部门管理」,构建多级组织架构(如 集团总公司 -> 网络安全中心 -> 攻防实验室),每个部门有唯一编码。部门信息用于组织架构记录与项目归档标注。
2. 项目级数据隔离
平台的业务数据隔离以「项目」为维度:资产、任务、工作流运行均归属项目,切换顶部项目上下文后,列表与图谱只呈现当前项目范围内的数据。所有接口权限统一由全局 RBAC 控制,平台不提供部门级的数据访问隔离。